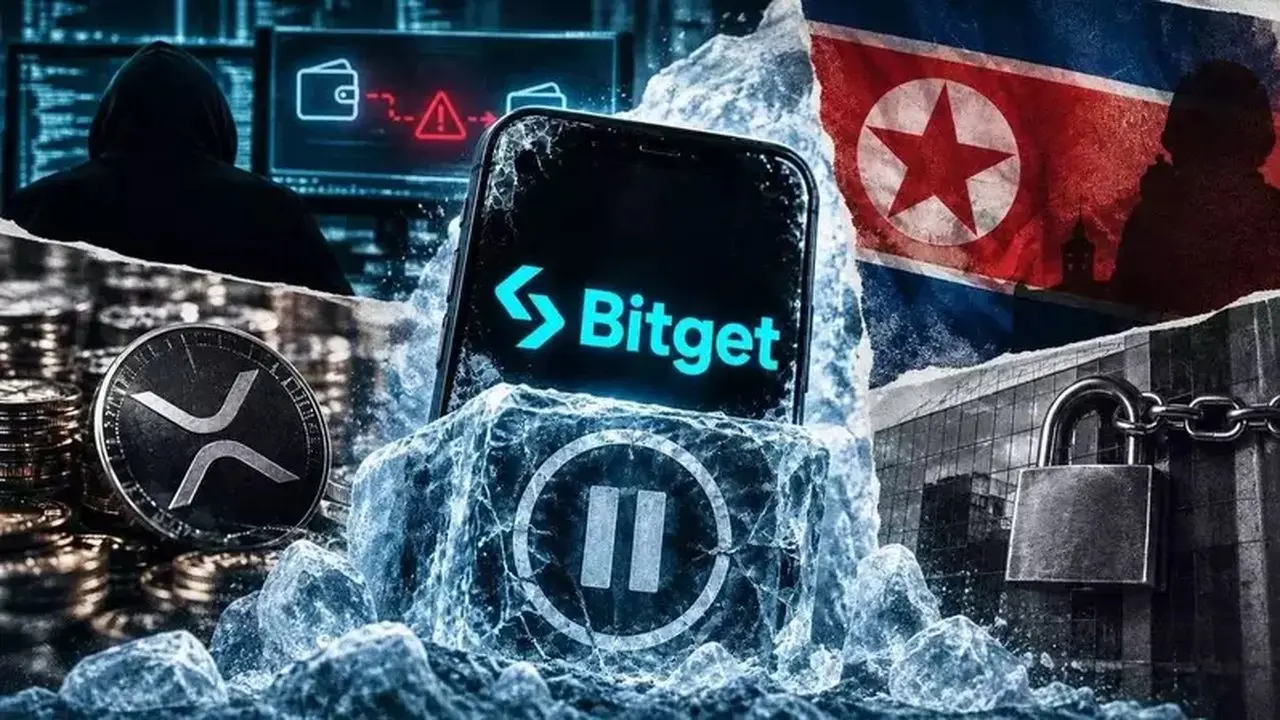
DailyFX.ID — Platform pertukaran kripto global, Bitget, tengah melakukan investigasi mendalam terkait dugaan keterlibatan kelompok peretas asal Korea Utara dalam insiden peretasan yang mengakibatkan kerugian aset digital senilai US$ 351,6 juta atau sekitar Rp 6,3 triliun. Temuan awal dari tim investigasi internal mengarah pada identifikasi pola dan infrastruktur yang kerap diasosiasikan dengan kelompok peretas kenamaan dari negara tersebut.
CEO Bitget, Gracy Chen, mengungkapkan bahwa timnya telah mengidentifikasi deretan alamat IP yang terhubung dengan layanan VPN khusus. Pola penggunaan VPN ini memiliki rekam jejak yang sering digunakan oleh kelompok hacker Korea Utara dalam berbagai aksi kejahatan siber sebelumnya. “Metode pembolosan spesifik yang digunakan pelaku untuk menembus sistem Bitget saat ini masih dalam tahap investigasi teknis secara mendalam. Namun, pola peretasannya sangat mirip dengan operasi siber yang sebelumnya dikaitkan dengan negara tersebut,” ujar Chen dalam siaran langsung di platform X.
Aktivitas penarikan ilegal ini pertama kali terdeteksi oleh Bitget pada Kamis sore waktu Amerika Serikat. Setidaknya 19 transaksi mencurigakan teridentifikasi menguras sebagian infrastruktur dompet aktif (hot wallet) dan dompet hangat (warm wallet) perusahaan. Namun, Bitget memastikan bahwa infrastruktur dompet dingin (cold wallet) mereka tetap sepenuhnya aman.
Peretasan ini berdampak pada sejumlah aset kripto terkemuka, termasuk Ether (ETH), XRP, USDT, USDC, Avalanche (AVAX), dan BNB. Aset-aset tersebut tersebar di berbagai jaringan blockchain seperti Ethereum, XRP Ledger, Avalanche, BNB Smart Chain, dan Arbitrum. Meskipun analisis awal on-chain memperkirakan kerugian di angka US$ 183 juta, Bitget mengklarifikasi bahwa perhitungan tersebut belum mencakup seluruh pergerakan aset ilegal di berbagai jaringan blockchain yang terdampak.
Gracy Chen menegaskan bahwa peretas berhasil membobol sistem backend wallet krusial untuk memalsukan data otorisasi transaksi. Tim keamanan Bitget telah berhasil mengisolasi celah tersebut sehingga kebocoran lebih lanjut berhasil dihentikan. “Kami dapat memastikan bahwa kebocoran kunci privat (private key compromise) telah sepenuhnya dikesampingkan,” tegas Chen.
Akibat insiden ini, fitur penarikan dana (withdrawal) di platform Bitget dibekukan sementara waktu untuk memungkinkan tim teknis melakukan perbaikan dan penguatan sistem keamanan. Sementara itu, aktivitas deposit dan perdagangan (trading) tetap berjalan normal. Chen memperkirakan pemulihan fitur penarikan akan selesai dalam beberapa jam hingga beberapa hari ke depan, dan dipastikan tidak akan memakan waktu hingga berminggu-minggu.
Untuk menenangkan para pengguna, Bitget menjamin seluruh saldo aset nasabah 100% aman. Seluruh kerugian finansial akibat peretasan ini akan ditutup sepenuhnya menggunakan User Protection Fund milik Bitget, yang memiliki cadangan dana darurat lebih dari US$ 464 juta atau sekitar Rp 8,3 triliun.
Insiden ini memicu gelombang solidaritas di industri pertukaran kripto. CEO Bybit, Ben Zhou, menyatakan kesiapan timnya untuk memberikan bantuan penuh kepada Bitget dalam memburu peretas dan melacak aset yang dicuri. Dukungan ini merupakan balasan atas bantuan yang pernah diberikan Bitget kepada Bybit saat mengalami insiden serupa pada Februari 2025.
Zhou menambahkan, Bybit sedang memperbarui platform pelacakan mereka, LazarusBounty, untuk mengidentifikasi dan membekukan alur dana curian di berbagai bursa global. Ancaman peretasan oleh kelompok yang disponsori negara (state-sponsored hackers), khususnya dari Korea Utara seperti Lazarus Group, telah menjadi salah satu risiko teratas dalam ekosistem aset digital global. Lembaga intelijen internasional dan firma analisis blockchain mencatat bahwa hasil peretasan aset kripto kerap dimanfaatkan untuk mendanai program militer dan senjata negara tersebut demi menembus sanksi ekonomi internasional.
Modus serangan siber di industri kripto semakin canggih. Jika pada era awal industri peretas berfokus pada pencurian private key secara langsung, kini serangan lebih banyak mengincar celah infrastruktur backend, eksploitasi kontrak pintar (smart contracts), pemalsuan otorisasi (authorization spoofing), hingga rekayasa sosial (social engineering) yang menyasar personel kunci perusahaan.
Di tengah tingginya risiko serangan siber terhadap hot wallet, keberadaan User Protection Fund atau Proof of Reserves (Bukti Cadangan Dana) menjadi tolok ukur keandalan platform pertukaran. Dana cadangan mandiri ini berfungsi sebagai jaring pengaman (financial buffer) agar dana pengguna tidak tergerus saat terjadi insiden keamanan darurat.
Ikuti DailyFX.ID
 Tambahkan ke sumber pilihan di Google